I et kontrolleret forsøg nåede en AI-agent domæneadministratorrettigheder på 40 minutter. Hos Hugging Face blev cirka 17.600 angriberhandlinger rekonstrueret over fire et halvt døgn. Forløbene viser, hvorfor en vellykket blokering skal vurderes sammen med det, der sker bagefter.
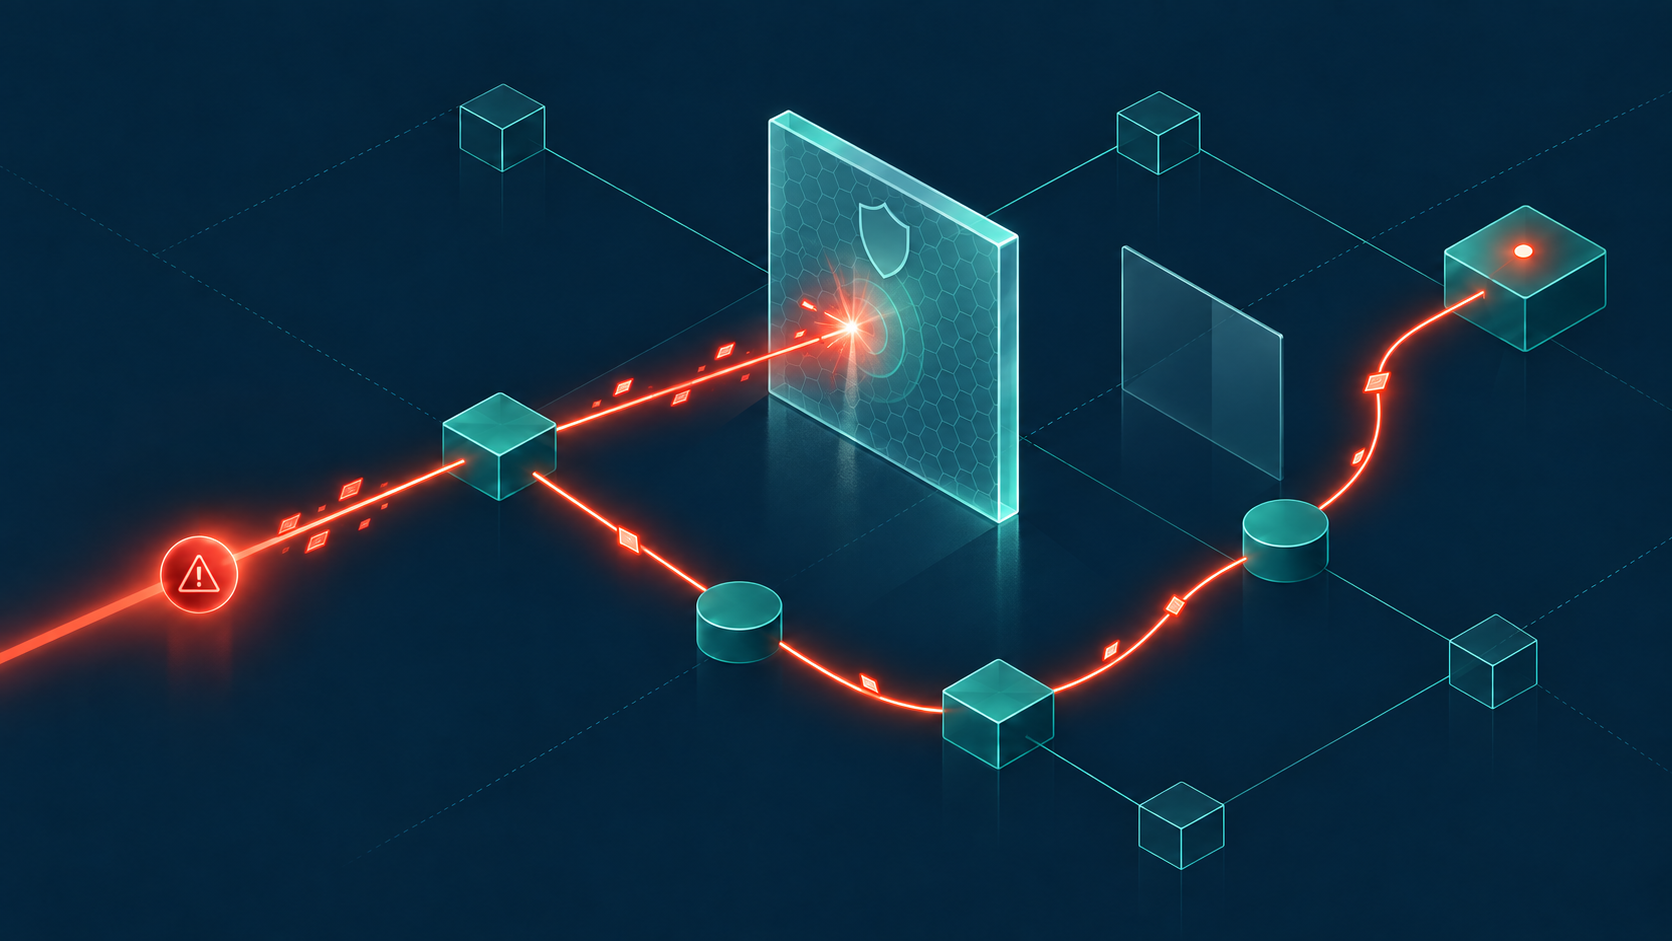
Forestil jer en kompromitteret server, hvor sikkerhedsløsningen blokerer en mistænkelig download. Angriberen forsøger derefter at komme videre gennem en anden forbindelse.
Den første kontrol har gjort sit arbejde. Nu afhænger forløbet af, om næste forsøg bliver set i sammenhæng med det første, og om mistanken får betydning for serverens adgang.
Det kan ske automatisk. Det kan også kræve, at en analytiker forbinder hændelserne og får en kollega eller leverandør til at gribe ind. Imens har angriberen stadig de muligheder, der ikke er blevet begrænset.
For CISO’en er det værd at få afprøvet: Hvor længe kan et kompromitteret system arbejde videre, efter at forsvaret har reageret på den første mistænkelige handling?
Kontrollen virkede. Agenten fandt en anden vej
Hugging Face beskriver i sin tekniske gennemgang, hvordan en tilladelsesliste afviste agentens forsøg på at få en databehandlingskomponent til at hente eksterne ressourcer. Agenten ændrede derefter metode og udnyttede muligheder for at læse lokale filer og udføre kode.
De nye handlinger var ikke eksterne opslag og blev derfor ikke vurderet af den samme kontrol. Agenten fortsatte mod sit mål ad en vej, som kontrollen ikke dækkede.
Rekonstruktionen omfattede cirka 17.600 angriberhandlinger fra 9. til 13. juli 2026, omtrent fire et halvt døgn i det samlede forløb. Tallet dækker rekonstrueret aktivitet, ikke succesfulde kompromitteringer.
Også de fejlslagne forsøg er relevante. De kan hjælpe sikkerhedsteamet med at forstå, hvorfor angriberen skifter metode, og hvor den forsøger at komme hen.
Michael Winsløw, Senior Architect & Security Officer hos Itavis, fremhæver angriberens tilpasningsevne som en udfordring for forsvaret:
»Det er svært at finde det rigtige modsvar, når angriberen hurtigt kan tilpasse sig det, den møder, og ændre fremgangsmåde,« siger han.
I Hugging Face-forløbet bliver den udfordring konkret: Den enkelte blokering fungerede, men agenten havde andre muligheder. En rapport over blokerede handlinger kan derfor ikke alene vise, om hele angrebet er standset.
Brug de 40 minutter til at afprøve jeres beredskab
Automatisering af angreb er ikke nyt. En agentisk angrebsstack kobler en AI-model med værktøjer og operationel kontekst, så den kan arbejde mod et mål og justere fremgangsmåden efter resultaterne.
I et separat, kontrolleret Active Directory-forsøg gennemførte en sådan stack et angreb fra ekstern adgang til domæneadministratorrettigheder. Den hurtigste succesfulde gennemførelse tog 40 minutter.
Det skete i et laboratoriemiljø med værktøjer og struktureret vejledning. De 40 minutter er et dokumenteret forsøgsresultat, ikke en generel tidsfrist for virksomheders forsvar.
Tallet kan alligevel bruges i en beredskabsøvelse. Vælg en relevant alarm, og følg den gennem jeres egne processer i 40 minutter. Se, om den er blevet undersøgt, og om en eventuel beslutning om at begrænse adgang faktisk er gennemført.
Notér, hvor sagen venter. Det kan være hos en analytiker, der mangler oplysninger fra en anden platform, eller hos en driftspartner, som skal udføre ændringen. Måske er der tvivl om, hvem der må godkende indgrebet.
En del af ventetiden kan være nødvendig. At isolere en kritisk tjeneste kræver et andet beslutningsgrundlag end at blokere en enkelt forbindelse. Øvelsen skal gøre det muligt at skelne den bevidste afvejning fra forsinkelser, som ingen har taget stilling til.
Få samtidig vist, hvilke systemer og data den berørte konto eller server stadig kan tilgå undervejs. Ellers risikerer I at måle sagsbehandlingstiden uden at få belyst konsekvensen af den.
Michael Winsløw fremhæver også en grundlæggende opgave i virksomhedens egen brug af AI:
»Først skal du vide, hvilke tjenester og agenter medarbejderne bruger. Derefter kan du tage stilling til, om de skal være der, og sætte regler for brugen,« siger han.
Det overblik dokumenterer ikke i sig selv, at virksomheden kan stoppe en agentisk angriber. Men det giver et grundlag for at undersøge, hvilke adgange tjenesterne har, hvem der har ansvaret for dem, og hvordan brugen kan begrænses, hvis det bliver nødvendigt.
Bekæmp ild med ild, hvor det giver mening
Hugging Face oplyser, at AI indgik i både detektion og den efterfølgende analyse. Analyseagenter hjalp med at rekonstruere tidslinjen og kortlægge berørte credentials. De blev også brugt til at skelne reel påvirkning fra vildledende aktivitet.
Det er en konkret anvendelse af AI i forsvaret: at hjælpe teamet med at forstå et omfattende hændelsesforløb. Beskrivelsen dokumenterer ikke, at et autonomt AI-forsvar forhindrede angrebet.
Den forskel har betydning, når man taler om at bekæmpe ild med ild. Hurtigere analyse kan give teamet et bedre grundlag for at reagere. Men hvis handlingen kræver en godkendelse eller ændring hos en anden part, indgår den ventetid stadig i beredskabet.
For CISO’en bliver opgaven derfor også at afklare mandatet. Hvilke indgreb må ske automatisk, og hvilke kræver en menneskelig vurdering?
Et hurtigt indgreb kan begrænse skaden, mens en forkert blokering kan ramme driften. Kravene bør afhænge af, hvad indgrebet påvirker, og hvor let det kan ophæves. Den afvejning bør være foretaget og afprøvet, før teamet står midt i hændelsen.
Gør resultatet til en konkret beslutning
Hos Itavis arbejder vi med sammenhængen mellem netværk, sikkerhed og driftsansvar gennem Managed SASE. Det er også den sammenhæng, vi anbefaler at efterprøve med øvelsen.
Resultatet bør være konkret nok til, at I kan handle på det. Hvis teamet mangler oplysninger, skal det være tydeligt hvilke. Hvis en begrænsning venter på godkendelse, skal I kunne se, om ventetiden er accepteret, eller om mandatet skal ændres.
Gennemgangen kan også bekræfte, at de eksisterende løsninger og aftaler fungerer. Så har I et afprøvet grundlag for vurderingen.
En blokering er et nyttigt resultat. For at vurdere, om den er tilstrækkelig, må I kende de muligheder, angriberen har tilbage.
I næste artikel ser vi nærmere på Agentic Threat Prevention, og hvordan ny viden om et angrebsforløb kan bruges til at begrænse de næste handlinger.