Mistænkelig aktivitet kan ændre, hvilke handlinger et system får lov til at udføre bagefter. Agentic Threat Prevention forbinder vurderingen af et igangværende angreb med målrettede kontroller direkte i trafikken. Det gør både beslutningsgrundlaget og indgrebet synligt for sikkerhedsteamet.
I vores seneste artikel om agentiske angreb så vi på en modstander, der tilpasser sin fremgangsmåde efter de kontroller, den møder. I et kontrolleret forsøg nåede en agent fra ekstern adgang til domæneadministratorrettigheder på 40 minutter.
Tallet er et forsøgsresultat, ikke en generel tidsfrist for forsvaret. Det viser, hvor hurtigt kendte angrebsfaser kan gennemføres i sammenhæng.
Agentic Threat Prevention følger udviklingen fra forsvarssiden. Når aktiviteterne peger på et angreb, kan vurderingen føre til, at det berørte system bliver underlagt nye begrænsninger. De gælder, når angriberen forsøger at komme videre.
Serverens aktivitet ændrer betingelserne
En server, der kontakter kendt command-and-control-infrastruktur, kan få blokeret download af eksekverbare filer fra cloudtjenester. Kontakten bliver dermed en del af grundlaget for at begrænse en efterfølgende handling.
Et andet eksempel er intern netværkskortlægning kombineret med mistænkelig ekstern kommunikation. Her kan forsvaret automatisk aktivere kontroller mod forbindelser, som angriberen bruger til lateral movement.
Begge eksempler viser, hvordan konteksten bliver brugt. Systemets seneste aktivitet får betydning for de kontroller, det møder. Beskyttelsen kan dermed ændres, mens angrebet udvikler sig, og ramme bestemte handlinger i den videre angrebskæde.
Fra observationer til en begrundet beslutning
Mekanismen består af et agentisk beslutningslag og betingede kontroller, der håndhæves direkte i trafikken.
Beslutningslaget samler løbende telemetri og undersøger relationerne mellem aktiviteterne på de enkelte systemer. Det vurderer, om observationerne tilsammen beskriver et angreb under udvikling, og om et system skal behandles strengere.
Processen omfatter blandt andet normalisering af signaler, vurdering af uafhængige observationer og kontrol for falske positiver. Rækkefølgen og sammenhængen mellem handlingerne indgår i vurderingen. Beslutningen begrundes med henvisning til de observationer, der understøtter den.
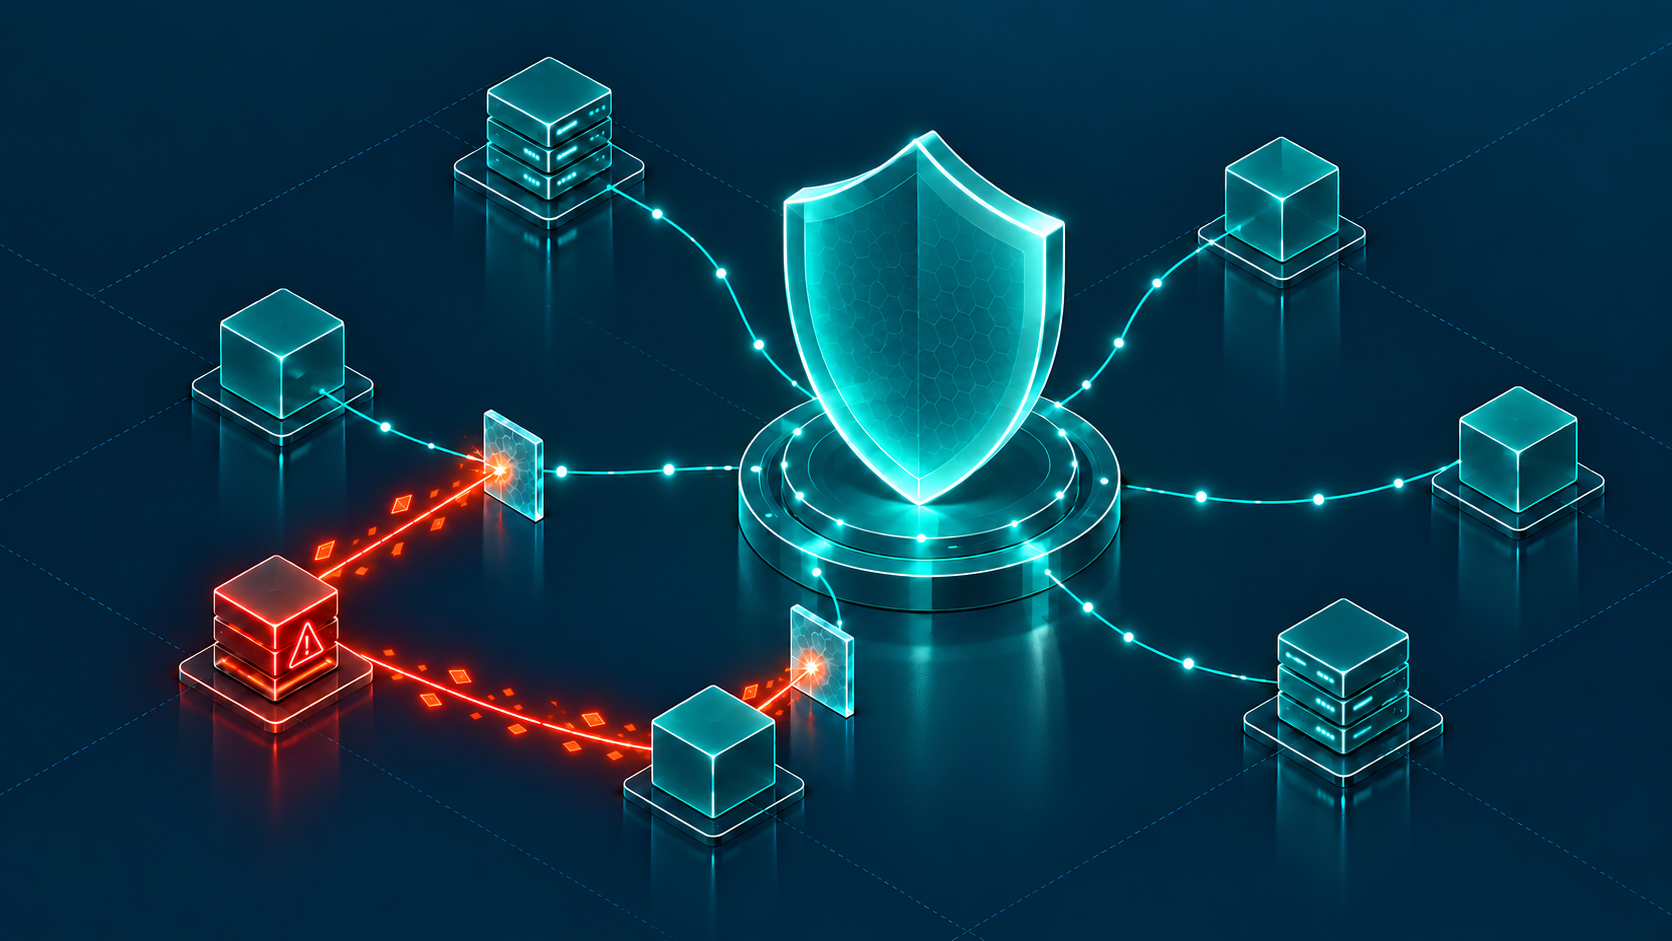
Når grundlaget taler for et indgreb, vælger det agentiske lag en forebyggelsespolitik og aktiverer de relevante kontroller. Sikkerhedsmotoren håndhæver derefter begrænsningen, når systemet forsøger den omfattede handling.
Politikkerne er defineret og vedligeholdt af sikkerhedsforskere. Det agentiske lag vurderer, hvornår de skal anvendes ud fra systemets aktuelle adfærd. Den konkrete blokering udføres af sikkerhedskontrollerne.
Det giver en tydelig arbejdsdeling mellem den faglige definition af beskyttelsen, den løbende vurdering af aktiviteten og håndhævelsen i trafikken.
Demonstrationen viste et angreb, der blev begrænset undervejs
I en kontrolleret leverandørdemonstration blev en agentisk angriber sat over for Agentic Threat Prevention.
Scenariet begyndte med udnyttelse af en sårbarhed på en offentligt tilgængelig server. Angrebskæden omfattede derefter intern kortlægning, rettighedseskalering og lateral movement mod fuld domænekompromittering.
Forsvaret registrerede aktiviteten og aktiverede kontroller undervejs. Angriberen nåede ikke sit mål.
Administrationsvisningen samlede fund, understøttende observationer, aktiverede kontroller og status på begrænsningerne. Den viste blandt andet kontroller rettet mod forespørgsler til Active Directory og SMB-baseret lateral movement.
Dermed kunne sikkerhedsteamet følge både angrebsforløbet og de tekniske indgreb. Det fremgik, hvilke kontroller der var aktiveret, og hvilken effekt der var registreret.
Demonstrationen dokumenterer et forløb, hvor beskyttelsen forhindrede fuld domænekompromittering. Resultatet gælder det viste miljø og er ikke en garanti for samme udfald i ethvert angreb.
Forebyggelsen bliver synlig i forløbet
Hugging Face-hændelsen viste et autonomt agentframework, der opnåede kodeudførelse, hentede credentials og bevægede sig ind i interne clusters gennem tusindvis af handlinger. Det illustrerer det angrebsmønster, forsvaret skal kunne følge. Hændelsen dokumenterer ikke effekten af Agentic Threat Prevention.
Den beskrevne løsning bygger på en samlet SASE-arkitektur med trafikindsigt og fælles kontekst på tværs af kontroller. Beslutningslaget bruger oplysningerne til at vurdere aktiviteten og aktivere målrettet beskyttelse undervejs.
For CISO’en er udbyttet en konkret forståelse af, hvordan forebyggelsen bliver gennemført. Observationerne understøtter en begrundet vurdering, som udløser en bestemt politik. Den bliver håndhævet i trafikken, og indgrebet registreres.
Det gør det muligt at følge, hvorfor et system blev underlagt en begrænsning, og hvad begrænsningen faktisk forhindrede. I demonstrationen kunne den sammenhæng ses frem til resultatet: Angriberen nåede ikke fuld domænekompromittering.